
デジタル暗流:タンカー輸送およびサプライチェーンの完全性を脅かすサイバー攻撃
最近の米国向けタンカーに対するサイバー攻撃は、世界の海上サプライチェーンに対する、深刻化する潜在的脅威を浮き彫りにしています。本稿では、重要な航路、港湾施設、およびタンカー輸送への影響を分析し、荷主がレジリエンスを強化し、高度な可視化プラットフォームを活用するための戦略を提示します。
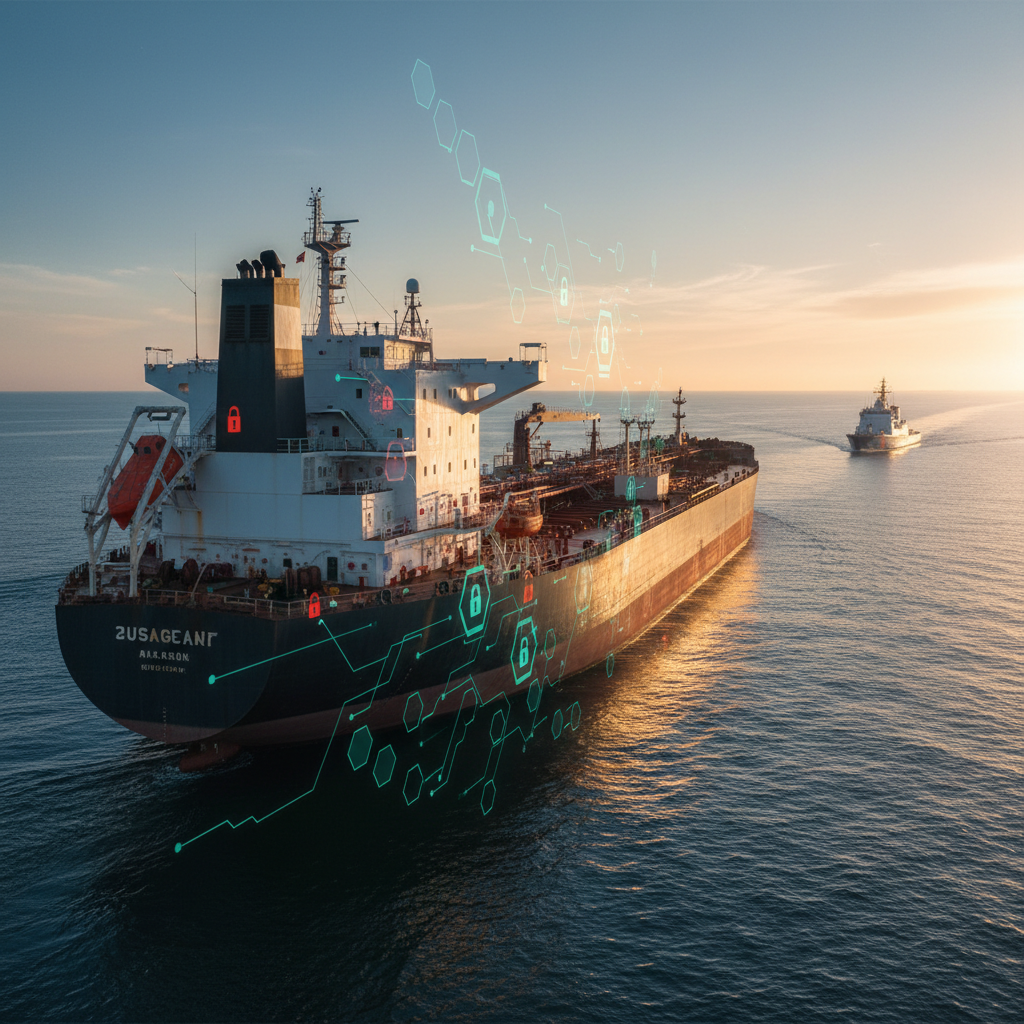
海上輸送における脅威の進化
物理的およびデジタル的なつながりの複雑な網であるグローバルサプライチェーンは、ますます高度化する脅威に直面しています。自然災害や地政学的緊張がしばしば見出しを飾る一方で、デジタルフロンティアは、より巧妙でありながら、同様に破壊的な課題を提示しています。米国当局が、米国に向かう少なくとも1隻または2隻のタンカーに対するサイバー攻撃の疑いについて進行中の調査を最近確認したことは、この進化するリスクを浮き彫りにしています。先月発生したこれらの事件は、重要インフラに関わるものであり、USCG(米国沿岸警備隊)やFBI(連邦捜査局)のような機関が関与していることから、世界の商業に影響を与えるデジタル戦場における重大なエスカレーションを示しています。
原油、精製石油製品、化学薬品などの重要な商品を輸送する船舶であるタンカーは、悪意のあるアクターにとって高価値の標的となります。これらの輸送の中断は、エネルギー市場、工業生産、消費者物価に影響を与え、広範な経済的および戦略的影響をもたらす可能性があります。物理的な攻撃とは異なり、サイバーインシデントは検出、帰属、および軽減が困難であり、しばしば運用上の混乱と経済的損失の痕跡を残します。これらの攻撃の性質は、システムをロックダウンするランサムウェアから、航行、貨物管理、または通信システムを操作するように設計された高度な侵入まで多岐にわたり、これらすべてが船舶の安全性とサプライチェーンの継続性に直接的な脅威をもたらします。
影響を受けるモードと脆弱性
これらの事件で具体的に関与した輸送モードは海上輸送であり、「タンカー」に焦点が当てられています。現代のタンカーは高度に自動化され、相互接続されており、運用技術(OT)と情報技術(IT)システムの複雑なエコシステムに依存しています。この統合は効率を高める一方で、サイバー敵対者が悪用できる多数の潜在的な脆弱性を同時に生み出します。
タンカーで危険にさらされている主要なシステムには、次のものがあります。
- 航行システム: GPS、ECDIS(電子海図表示情報システム)、レーダーは、なりすましや妨害を受ける可能性があり、進路変更、衝突、座礁につながる可能性があります。船舶の認識された位置や軌道を操作する能力は、深刻な脅威です。
- 推進およびエンジン制御システム: これらのシステムへの直接的な干渉は、船舶を漂流させたり制御不能にしたりする可能性があり、重大な安全性および環境上の危険をもたらします。
- 貨物管理システム: タンカーの場合、貨物の積載、排出、監視システムの完全性が最も重要です。サイバー攻撃は、不正確な貨物申告、流出、さらには商品自体の妨害につながる可能性があります。
- 通信システム: 衛星通信、船陸間データリンク、内部ネットワークは、運用調整に不可欠です。ここでの中断は、船舶を孤立させたり、重要なデータ送信を妨げたり、さらなる侵入の経路として機能したりする可能性があります。
相互接続性は船舶自体を超えて広がり、船舶を陸上運用、港湾当局、物流プロバイダーにリンクしています。したがって、単一のタンカーでの侵害は、より広範な海事エコシステム全体に波及効果をもたらし、データ整合性、運用スケジュール、およびサプライチェーン内の信頼に影響を与える可能性があります。
影響を受ける航路と施設
元の資料では、標的となったタンカーが「米国に向かっていた」と明記されています。これは、米国の主要港につながる重要な海上航路の脆弱性を直ちに浮き彫りにします。これらには以下が含まれます。
- 大西洋横断航路: ヨーロッパとアメリカを結び、エネルギー輸入に不可欠です。
- 太平洋横断航路: 米国東海岸への原油タンカーとしては一般的ではありませんが、他の種類のタンカー(例:製品タンカー)にとっては重要であり、より広範な海上セキュリティ上の懸念の影響を受ける可能性があります。
- メキシコ湾およびカリブ海航路: パナマ運河を経由してラテンアメリカおよび中東からの原油および精製製品の輸入に不可欠です。
これらの交通量の多い航路での混乱は、大幅な遅延、進路変更、および輸送時間の増加につながる可能性があります。調査自体、またはその後のセキュリティプロトコルは、経路変更、検査のための港での滞在延長、あるいは特定の種類の船舶の一時的な運航停止を必要とする可能性があり、商品の流れに直接影響を与えます。
攻撃は船舶に対して行われましたが、港湾施設は間接的ではありますが、重大な影響を受けます。米国の受け入れ港は、セキュリティ検査の強化、検査要件の増加による潜在的な運用上の減速、および遅延または進路変更された船舶の管理の必要性に直面するでしょう。さらに、船舶と港間のデジタルインターフェース(マニフェスト提出、バーススケジューリング、貨物処理用)は、追加の脆弱性ポイントを表します。船舶へのサイバー攻撃は、港湾システムへのその後の攻撃のベクトルとなる可能性があり、少なくとも、港湾業務と通関手続きを複雑にするデータ整合性の問題を引き起こす可能性があります。
運用上の混乱とサプライチェーンへの影響
タンカーへのサイバー攻撃から生じる直接的な運用上の混乱は多岐にわたります。遅延はほぼ確実であり、攻撃自体がシステムを無効にするか、その後の調査とセキュリティ対策によるものです。代替港への進路変更は、場合によっては他国への進路変更は、輸送にかなりの時間とコストを追加する可能性があります。深刻なケースでは、貨物が危険にさらされたり、失われたりする可能性があり、多額の経済的罰則と環境責任につながります。
影響を受けた船舶への直接的な影響を超えて、より広範なサプライチェーンへの影響はかなりのものです。
- エネルギー市場の変動: タンカーの動き、特に原油や精製製品の輸送の混乱は、価格の高騰や供給不足を引き起こし、製造業から運輸業まで幅広い産業に影響を与える可能性があります。
- 製造遅延: タンカーで輸送される特定の化学原料やエネルギー源に依存する産業は、生産停止や減速に直面する可能性があります。
- コストの増加: 保険料の上昇、サイバーセキュリティ投資の強化、および遅延や進路変更に関連するコストは、必然的にサプライチェーン全体に転嫁され、消費者物価に影響を与えます。
- 評判の損害: 関与する運送業者や荷主にとって、このような事件は評判を著しく損ない、顧客やパートナー間の信頼を損なう可能性があります。
- 規制の監視: USCGとFBIの関与は、深刻な規制対応を示唆しており、海上運送業者や荷主に対する新たなコンプライアンス要件につながる可能性があります。
「進行中の調査」自体が不確実な雰囲気を作り出し、荷主が納期を正確に予測したり、在庫を計画したりすることを困難にし、サプライチェーン管理にさらなる複雑さを加えています。
荷主のレジリエンス強化戦略
これらの高度なデジタル脅威に直面して、荷主はサプライチェーンを保護し、レジリエンスを確保するために積極的な戦略を採用する必要があります。技術的ソリューションと堅牢な運用プロトコルを統合した多角的なアプローチが不可欠です。
-
高度な出荷可視性の活用: MGSのような高度な出荷可視性コントロールタワープラットフォームは、不可欠なツールとなります。脅威インテリジェンスフィードと統合された船舶のリアルタイム追跡により、荷主はタンカー出荷の状況を継続的に監視できます。サイバーインシデントが発生した場合、MGSは進路変更、予期せぬ停止、または船舶の挙動の変化に関する即時アラートを提供し、迅速な対応と緊急時対応の活性化を可能にします。この詳細な可視性は、攻撃の影響を理解し、情報に基づいた意思決定を行う上で非常に重要です。
-
運送業者のサイバーセキュリティに関するデューデリジェンス: 荷主は、運送業者のサイバーセキュリティ体制の徹底的な評価を含む審査プロセスを拡大する必要があります。これには、サイバーインシデント対応計画、IT/OTセキュリティプロトコル、乗組員訓練、および業界のベストプラクティスと規制への準拠について問い合わせることが含まれます。サイバーセキュリティへの強いコミットメントを示す運送業者と提携することで、リスクへの露出を大幅に削減できます。
-
多様化と冗長性: バルクタンカー輸送では困難ですが、可能な限り、荷主は運送業者基盤を多様化し、代替ルートや港湾オプションを検討する必要があります。サプライチェーンネットワークに冗長性を構築することで、サイバー攻撃やその他の混乱による単一障害点の影響を軽減できます。
-
堅牢な緊急時対応計画: サイバーイベントに特化した包括的なインシデント対応計画を策定します。これらの計画には、運送業者、保険会社、および関連当局(USCGなど)との通信プロトコル、意思決定階層の定義、および貨物の回収、経路変更、および経済的影響の軽減のための手順を概説する必要があります。MGSプラットフォームは、迅速なシナリオ分析と代替ルート計画に必要なデータを提供することで、これらの計画をサポートできます。
-
データセキュリティと情報共有: 荷主は、特に運送業者や港とデータを交換する自社の内部システムが安全であることを確認する必要があります。さらに、サイバー脅威に関する業界の情報共有イニシアチブに積極的に参加することで、集団的防御を強化できます。匿名化された脅威インテリジェンスを共有することは、エコシステム全体がより良い防御を構築し、将来の攻撃を予測するのに役立ちます。
-
サイバー保険の見直しと更新: サイバー脅威の進化する性質により、サイバー保険ポリシーの定期的な見直しが必要です。荷主は、貨物損害、事業中断、および環境または第三者への影響に対する責任を含む、海上サイバー攻撃による潜在的な損失に十分に対応できる補償を確保する必要があります。
これらの最近の事件によって露呈したデジタル脆弱性に積極的に対処することで、荷主は潜在的な脅威を、よりレジリエントで透明性があり、安全なサプライチェーンを構築する機会に変えることができます。MGSのような高度な可視化ツールの統合は、単に貨物を追跡するだけでなく、ますます複雑でデジタル的に脅威にさらされているグローバルな物流環境をナビゲートするために必要なインテリジェンスを提供することでもあります。
出典: The Maritime Executive — https://maritime-executive.com/article/uscg-and-fbi-investigate-cyberattacks-on-us-bound-tankers