
Cybersecurity: La Nuova Frontiera della Resilienza della Catena di Approvvigionamento
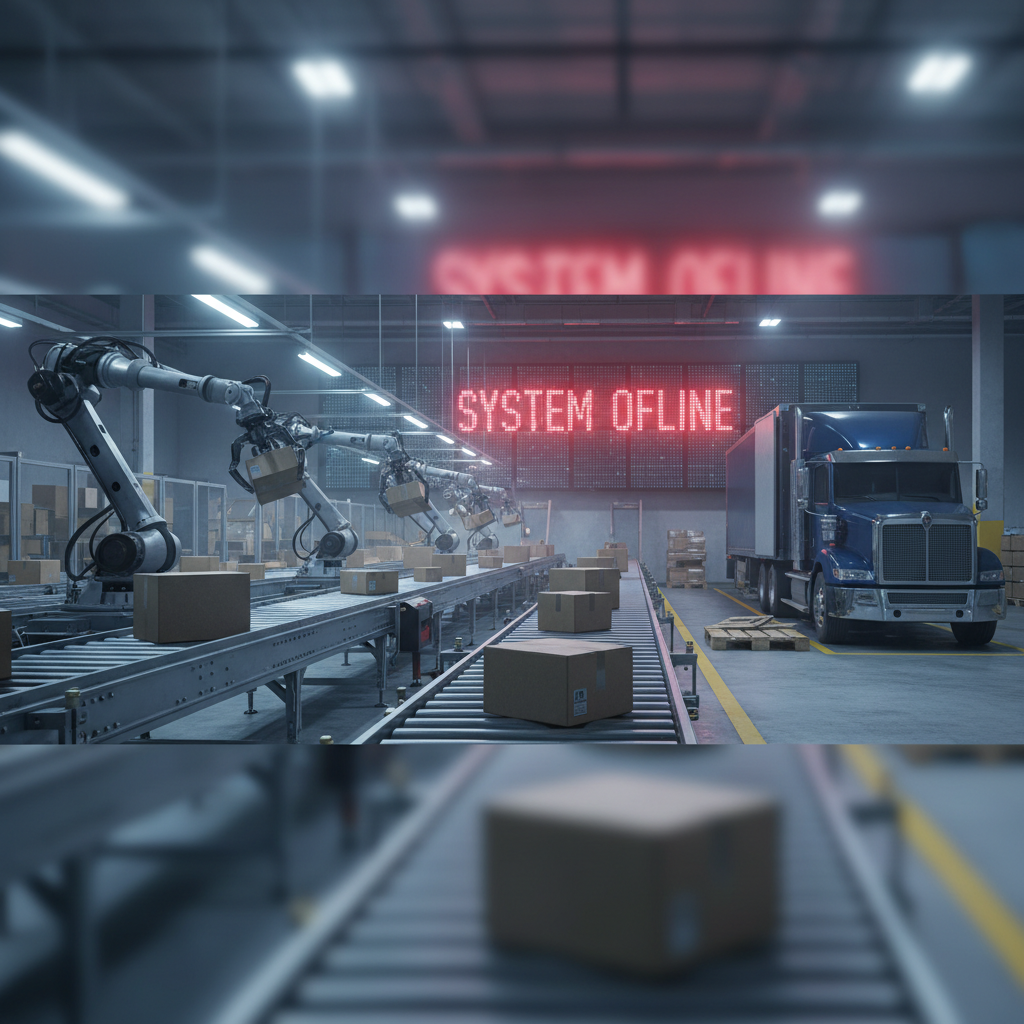
Le vulnerabilità digitali rappresentano ora minacce fisiche dirette per le catene di approvvigionamento globali. Il nostro ultimo brief Insight esplora come la cybersecurity sia diventata un requisito operativo logistico fondamentale, influenzando i flussi, la capacità e la stabilità finanziaria. Scopri come una torre di controllo per la visibilità delle spedizioni come MGS offra una resilienza critica in questo scenario in evoluzione.
Come questo impatta la catena di approvvigionamento globale
La trasformazione della logistica in un dominio digital-first significa che l'integrità e la sicurezza dei sistemi informativi non sono più solo preoccupazioni IT, ma imperativi operativi fondamentali. Come evidenziato dalla fonte, i fallimenti digitali si traducono ora direttamente in interruzioni tangibili e fisiche lungo la catena di approvvigionamento globale. Questo cambiamento di paradigma ha un impatto profondo su come le merci si muovono, dove si muovono, sulla capacità disponibile per il loro trasporto e stoccaggio e sulla natura stessa delle operazioni quotidiane.
Per quanto riguarda i flussi della catena di approvvigionamento globale, un attacco informatico può bloccare istantaneamente l'intricata danza del movimento delle merci. Immaginate il sistema operativo di un porto importante compromesso; le navi potrebbero non essere in grado di attraccare, i container non possono essere scaricati o caricati e i processi di sdoganamento si arrestano. Questo crea arretrati immediati, costringendo le navi ad aspettare in mare o a dirottare verso porti alternativi, spesso meno efficienti. Allo stesso modo, se il sistema di spedizione o di gestione della flotta di un importante vettore merci viene violato, i camion potrebbero essere immobilizzati, incapaci di ricevere nuovi incarichi o persino di navigare sulle loro rotte attuali. I comandi digitali che orchestrano questi movimenti fisici sono ora vulnerabili, il che significa che un'interruzione digitale può degenerare in una paralisi fisica diffusa, impedendo gravemente il flusso regolare delle merci dall'origine alla destinazione.
L'impatto sulle rotte è altrettanto significativo. Quando i principali hub logistici – siano essi porti, aeroporti o grandi centri di distribuzione – diventano inoperabili a causa di un incidente informatico, le rotte commerciali consolidate vengono immediatamente interrotte. Gli spedizionieri sono costretti a cercare percorsi alternativi, il che spesso comporta distanze maggiori, tempi di transito aggiuntivi e trasferimenti intermodali potenzialmente più complessi. Questo reindirizzamento non è solo un inconveniente; può mettere sotto pressione infrastrutture non progettate per tali volumi, introdurre nuovi rischi per la sicurezza e alterare significativamente i programmi di consegna, influenzando le operazioni di produzione e vendita al dettaglio a valle a livello globale. Gli strumenti di mappatura e ottimizzazione digitale che definiscono le moderne rotte logistiche diventano passività se compromessi, portando al caos sulle strade e sui mari fisici.
Anche la capacità all'interno della catena di approvvigionamento globale è direttamente minacciata. I magazzini moderni si affidano sempre più a sistemi automatizzati per la gestione dell'inventario, il prelievo, l'imballaggio e lo smistamento. Un attacco informatico a questi sistemi può ridurre efficacemente la capacità operativa di un magazzino a zero, anche se lo spazio fisico e le attrezzature rimangono intatti. Le merci diventano inaccessibili, impossibili da elaborare o spedire. Sul fronte dei trasporti, se i sistemi digitali di una flotta per la programmazione, la manutenzione o la gestione del carburante vengono compromessi, i veicoli possono rimanere inattivi, riducendo di fatto la capacità di trasporto disponibile. Questa riduzione artificiale della capacità, guidata da vulnerabilità digitali piuttosto che da scarsità fisica, crea colli di bottiglia ed esacerba gli squilibri esistenti tra domanda e offerta, portando a ritardi e costi maggiori su tutta la linea.
Infine, le operazioni sono al centro di questa vulnerabilità. Ogni fase, dall'inserimento e elaborazione dell'ordine alla gestione dell'inventario, alla prenotazione del trasporto, alle dichiarazioni doganali e alla consegna dell'ultimo miglio, è ora mediata digitalmente. La "superficie di attacco operativa" comprende non solo risorse fisiche come magazzini e flotte, ma anche le applicazioni cloud e le connessioni dei partner che facilitano questi processi. Una violazione in uno qualsiasi di questi strati digitali può compromettere l'integrità dei dati, portando a spedizioni errate, merci mal indirizzate o persino a interruzioni operative complete. La capacità di eseguire le attività logistiche quotidiane dipende interamente dal funzionamento continuo e sicuro di questi sistemi digitali interconnessi, rendendo la cybersecurity un prerequisito non negoziabile per la continuità operativa e l'efficienza.
Impatto finanziario globale
L'integrazione pervasiva dei sistemi digitali in ogni aspetto della logistica significa che i fallimenti della cybersecurity comportano conseguenze finanziarie profonde e di vasta portata per tutti gli stakeholder nel commercio globale. Le implicazioni sui costi si estendono oltre gli sforzi di recupero immediati, influenzando le spese operative, la generazione di entrate e la stabilità del mercato a lungo termine.
Per gli spedizionieri, le ripercussioni finanziarie delle interruzioni della catena di approvvigionamento indotte da attacchi informatici possono essere devastanti. I ritardi causati da sistemi compromessi nei porti, nei magazzini o presso i vettori si traducono direttamente in costi maggiori come le spese di sosta e detenzione per i container bloccati. Inoltre, per mitigare l'impatto di questi ritardi, gli spedizionieri spesso ricorrono a metodi di spedizione accelerata più costosi, erodendo i margini di profitto. Le vendite perse a causa di esaurimenti scorte, l'incapacità di soddisfare gli impegni con i clienti e le potenziali penali per finestre di consegna mancate possono danneggiare significativamente il flusso di entrate e la reputazione di mercato di un'azienda. Oltre ai costi diretti, la necessità di investire in catene di approvvigionamento più resilienti, potenzialmente diversificando i fornitori o mantenendo scorte di sicurezza maggiori, aggiunge oneri operativi. Anche i premi assicurativi per la copertura delle interruzioni della catena di approvvigionamento sono probabilmente destinati ad aumentare man mano che i rischi informatici diventano più diffusi e costosi.
I vettori, incluse le compagnie marittime, aeree e di autotrasporto, affrontano oneri finanziari sostanziali. Un'interruzione operativa dovuta a un attacco informatico significa perdita di entrate dai servizi interrotti. I costi immediati di recupero sono immensi, comprendendo spese per la forensica IT, la ricostruzione del sistema, le consulenze legali e gli sforzi di pubbliche relazioni per gestire il danno reputazionale. Durante un'interruzione, i vettori potrebbero essere costretti a ricorrere a processi manuali inefficienti, aumentando significativamente le spese operative e i costi del lavoro. Inoltre, potrebbero affrontare richieste di risarcimento da parte degli spedizionieri per merci ritardate o danneggiate, erodendo ulteriormente la redditività. L'impatto a lungo termine sul marchio e sulla fiducia di un vettore può portare a una perdita di contratti futuri e di quote di mercato, rendendo una robusta cybersecurity un investimento esistenziale piuttosto che una spesa discrezionale.
Le implicazioni più ampie per il commercio in generale sono altrettanto preoccupanti. Interruzioni informatiche diffuse o frequenti possono portare a un rallentamento generale dell'attività economica globale, poiché il movimento efficiente delle merci, che è alla base del commercio moderno, viene ostacolato. Questo può manifestarsi con un aumento dei prezzi per i consumatori, poiché i costi logistici più elevati vengono trasferiti lungo la catena di approvvigionamento. Inoltre, la mancanza di fiducia nella sicurezza delle infrastrutture commerciali digitali può creare nuove barriere alla cooperazione internazionale e agli accordi commerciali. Nazioni e imprese potrebbero diventare più insulari, dando priorità alle catene di approvvigionamento domestiche rispetto a quelle globali per ridurre l'esposizione ai rischi informatici. La necessità di investimenti significativi in infrastrutture di cybersecurity in interi ecosistemi commerciali, dalle agenzie doganali alle infrastrutture di trasporto critiche, rappresenta un nuovo e sostanziale onere di costo che sarà in ultima analisi sostenuto dall'economia globale. La stabilità finanziaria di intere industrie dipende ora dalla loro capacità di resistere e riprendersi rapidamente da sofisticate minacce digitali.
Come MGS può aiutare a navigare nell'attuale ambiente commerciale globale
In un'era in cui le vulnerabilità digitali possono degenerare in interruzioni fisiche della catena di approvvigionamento, una robusta torre di controllo per la visibilità delle spedizioni come MGS diventa uno strumento indispensabile per navigare le complessità del commercio globale. Sebbene MGS non prevenga direttamente gli attacchi informatici, la sua funzione principale di fornire visibilità in tempo reale e end-to-end offre capacità critiche che aiutano gli operatori a rispondere efficacemente alle conseguenze fisiche dei fallimenti digitali, migliorando così la resilienza e la continuità operativa.
Uno dei modi principali in cui MGS assiste è attraverso il rilevamento precoce delle anomalie. Quando un attacco informatico colpisce i sistemi di un partner logistico, le prime manifestazioni fisiche potrebbero essere ritardi inaspettati, deviazioni dalla rotta o un'improvvisa interruzione del movimento delle spedizioni. Una torre di controllo come MGS, monitorando continuamente le spedizioni rispetto alle rotte e agli orari pianificati, può segnalare immediatamente tali deviazioni. Ad esempio, se l'arrivo previsto di una nave in un porto subisce un ritardo improvviso senza notifica ufficiale, o se il segnale GPS di un camion indica che è fermo per un periodo insolito, MGS può avvisare gli operatori. Ciò consente un'indagine proattiva per determinare se l'interruzione è dovuta a un problema di routine o potenzialmente a un fallimento operativo indotto da un attacco informatico, fornendo tempo prezioso per reagire.
Inoltre, MGS consente una pianificazione alternativa agile e il reindirizzamento. Nel caso in cui un porto, un magazzino o un vettore specifico sia noto per essere compromesso da un incidente informatico, MGS fornisce i dati completi e in tempo reale necessari per identificare rapidamente tutte le spedizioni interessate. Gli operatori possono quindi utilizzare questa visibilità per valutare rotte alternative, modalità di trasporto o persino partner alternativi. Comprendendo la posizione esatta e lo stato di ogni spedizione, MGS consente un rapido processo decisionale per deviare il carico, riprenotare la capacità o adeguare i programmi di produzione a valle, minimizzando così l'impatto dell'interruzione e mantenendo le merci in movimento, anche se attraverso canali alterati.
Anche la comunicazione migliorata e la verifica dell'integrità dei dati sono funzioni critiche. Durante un incidente informatico, i canali di comunicazione primari di un partner compromesso potrebbero essere inattivi o inaffidabili. MGS può fungere da hub centrale e indipendente per comunicare aggiornamenti di stato verificati a tutti gli stakeholder – spedizionieri, destinatari e altri partner logistici. Fornendo un'unica fonte di verità per lo stato delle spedizioni, MGS aiuta a verificare incrociatamente le informazioni provenienti da sistemi potenzialmente compromessi, riducendo la dipendenza da un unico flusso di dati vulnerabile. Questo strato indipendente di visibilità aiuta a mantenere la fiducia e la trasparenza, anche quando parti della catena di approvvigionamento sono sotto attacco.
Infine, MGS contribuisce alla valutazione proattiva del rischio e alla resilienza attraverso la trasparenza. Aggregando e analizzando i dati storici sulle interruzioni, inclusi quelli potenzialmente legati a incidenti informatici, MGS può aiutare a identificare partner, corsie o aree geografiche che sono più frequentemente soggette a fallimenti operativi. Questa intuizione basata sui dati consente alle organizzazioni di affinare le proprie strategie di gestione del rischio, diversificare le proprie reti logistiche e dare priorità agli investimenti in cybersecurity dove le vulnerabilità sono maggiori. In sostanza, illuminando l'intera catena di approvvigionamento, MGS aiuta le organizzazioni a comprendere la loro esposizione a minacce sia digitali che fisiche, consentendo loro di costruire catene di approvvigionamento più robuste e reattive, capaci di navigare nell'ambiente commerciale globale sempre più volatile di oggi.
Analisi e miglioramento domanda-offerta
L'affermazione della fonte secondo cui "il fallimento digitale ora crea conseguenze fisiche" altera fondamentalmente le dinamiche di domanda e offerta all'interno della logistica globale. Tradizionalmente, le interruzioni della catena di approvvigionamento erano spesso attribuite a eventi fisici come disastri naturali, scioperi o guasti infrastrutturali. Ora, le vulnerabilità digitali introducono un nuovo, insidioso strato di potenziale vincolo di offerta, anche quando la capacità fisica e l'inventario esistono teoricamente.
Da una prospettiva di offerta, gli attacchi informatici possono soffocare artificialmente il flusso di merci. Se i sistemi automatizzati di un magazzino vengono compromessi, le merci non possono essere prelevate, imballate o spedite, riducendo di fatto l'offerta disponibile a zero, indipendentemente dai livelli di scorte fisiche. Allo stesso modo, un attacco informatico a una rete di trasporto può impedire lo spostamento delle merci dall'origine alla destinazione, creando carenze localizzate o diffuse. Ciò significa che, anche se la produzione manifatturiera è elevata e la domanda è stabile, il fallimento dell'infrastruttura digitale può creare un grave deficit di offerta, portando a scaffali vuoti, linee di produzione bloccate e ordini non evasi. Questo shock dell'offerta indotto digitalmente è particolarmente impegnativo perché può essere invisibile fino a quando le conseguenze fisiche non si manifestano, rendendo difficile anticiparlo e reagire utilizzando solo le metriche tradizionali lato offerta.
Sebbene gli attacchi informatici non abbiano un impatto diretto sulla domanda, il loro effetto sull'offerta può influenzare indirettamente i modelli di domanda. Interruzioni prolungate e incertezza sull'offerta futura possono innescare acquisti dettati dal panico o comportamenti di accaparramento tra aziende e consumatori. Se l'offerta di un componente critico è ripetutamente compromessa da interruzioni digitali, i produttori potrebbero ordinare in eccesso per costruire scorte di sicurezza, creando picchi di domanda artificiali che mettono ulteriormente sotto pressione una rete logistica già compromessa. Questo crea un circolo vizioso in cui i fallimenti digitali riducono l'offerta, portando a una volatilità della domanda, che a sua volta esercita una pressione ancora maggiore su un sistema fragile.
Per migliorare queste dinamiche domanda-offerta di fronte alle minacce informatiche, sono cruciali diverse leve di miglioramento. In primo luogo, la diversificazione è fondamentale, estendendosi oltre i fornitori e le rotte fisiche per includere piattaforme e partner digitali. Affidarsi a un unico fornitore di software o provider cloud per funzioni logistiche critiche introduce un singolo punto di fallimento che può avere implicazioni catastrofiche sull'offerta. In secondo luogo, l'investimento proattivo nella cyber resilienza deve essere integrato nella pianificazione operativa, non solo nei budget IT. Ciò include non solo robuste misure difensive, ma anche sistemi ridondanti e piani completi di risposta agli incidenti che diano priorità alla continuità dell'offerta. In terzo luogo, la visibilità in tempo reale, offerta da piattaforme come MGS, diventa critica. Fornendo una visione indipendente e completa dello stato delle spedizioni, MGS può identificare rapidamente dove l'offerta è influenzata da fallimenti digitali, consentendo agli operatori di riallocare le risorse, trovare fonti alternative o comunicare tempi di consegna realistici per gestire le aspettative della domanda. Infine, lo sviluppo di piani di emergenza per operare in un ambiente digitale degradato è essenziale. Ciò potrebbe comportare processi di backup manuali per funzioni critiche, garantendo che le operazioni logistiche di base possano continuare anche se i sistemi digitali avanzati sono temporaneamente offline, salvaguardando così il flusso dell'offerta.
Resilienza orientata al ROI
La dichiarazione che "la cybersecurity è diventata un requisito operativo logistico fondamentale" perché "il fallimento digitale ora crea conseguenze fisiche" ridefinisce fondamentalmente la discussione sugli investimenti in resilienza. Posiziona la cybersecurity non come un centro di costo, ma come un investimento critico con un ritorno chiaro e quantificabile in termini di perdite evitate e capacità operativa sostenuta. Il ROI della resilienza in questo contesto è misurato dalla protezione che offre contro le interruzioni tangibili e costose derivanti dalle vulnerabilità digitali.
L'investimento nella cyber resilienza comprende un ampio spettro di misure. Ciò include una robusta infrastruttura di cybersecurity (firewall, sistemi di rilevamento delle intrusioni, crittografia), applicazioni cloud sicure, valutazioni regolari delle vulnerabilità, formazione dei dipendenti sull'igiene informatica, pianificazione completa della risposta agli incidenti e l'implementazione di piattaforme di visibilità avanzate. Ad esempio, investire in una torre di controllo per la visibilità delle spedizioni sicura e indipendente come MGS contribuisce alla resilienza fornendo una visione inalterata delle operazioni, anche se i sistemi di un partner vengono violati. Questi investimenti non sono più "optional" ma componenti essenziali delle spese operative.
Il rischio quantificato che questi investimenti proteggono è direttamente collegato alle "conseguenze fisiche" del fallimento digitale. Questi rischi possono essere tradotti in perdite finanziarie concrete:
- Costi di inattività: Un grave attacco informatico può bloccare le operazioni in un porto, magazzino o presso un vettore. Il costo di questa inattività può essere calcolato come mancato guadagno per ora/giorno, più i costi fissi continui (stipendi, affitto) che continuano ad accumularsi. Ad esempio, la chiusura di un porto potrebbe costare milioni al giorno in scambi commerciali persi e spese di sosta.
- Costi di recupero e rimedio: Questi includono spese per la forensica IT specializzata, consulenza legale, ripristino del sistema, recupero dati e pubbliche relazioni per gestire il danno reputazionale. Questi costi possono rapidamente salire a decine o centinaia di milioni, a seconda della portata della violazione.
- Merci perse o danneggiate: Se i sistemi di inventario automatizzati vengono compromessi, le merci potrebbero essere gestite male, perse o persino deteriorate (ad esempio, se i sistemi di controllo della temperatura sono interessati). Il valore dell'inventario perso rappresenta un danno finanziario diretto.
- Multe e penali: Le finestre di consegna mancate a causa di ritardi indotti da attacchi informatici possono comportare penali contrattuali. Inoltre, le violazioni dei dati spesso comportano significative multe normative (ad esempio, GDPR, CCPA) e potenziali costi di contenzioso.
- Danno reputazionale e perdita di affari: L'impatto a lungo termine sulla fiducia dei clienti e sulla fedeltà al marchio è difficile da quantificare ma può essere il più dannoso. Un'azienda nota per catene di approvvigionamento inaffidabili a causa di problemi informatici perderà quote di mercato e contratti futuri, influenzando il valore per gli azionisti.
- Aumento dei premi assicurativi: A seguito di un incidente informatico significativo, i costi assicurativi per la responsabilità informatica e la copertura delle interruzioni della catena di approvvigionamento aumenteranno inevitabilmente, aggiungendosi alle future spese operative.
Il ROI per l'investimento nella cyber resilienza è quindi la differenza tra queste potenziali perdite catastrofiche e il costo della prevenzione e della mitigazione. Ad esempio, se investire 5 milioni di dollari in una cybersecurity migliorata e in una piattaforma di visibilità previene una perdita di 50 milioni di dollari da un'importante interruzione operativa, il ROI è sostanziale e chiaro. Si tratta di proteggere i flussi di entrate esistenti, salvaguardare gli asset e garantire la continuità aziendale. Comprendendo che ogni dollaro speso per la sicurezza dell'infrastruttura logistica digitale riduce direttamente la probabilità e l'impatto delle interruzioni fisiche, le organizzazioni possono presentare un caso aziendale convincente per trattare la cybersecurity come un investimento strategico nella stabilità operativa e nella redditività a lungo termine.
Fonte: Logistics Viewpoints — https://logisticsviewpoints.com/2026/10/15/cybersecurity-has-become-a-core-logistics-operating-requirement/