
Cybersicherheit: Die neue Grenze der Resilienz von Lieferketten
Digitale Schwachstellen stellen heute direkte physische Bedrohungen für globale Lieferketten dar. Unser aktueller Insight-Brief untersucht, wie Cybersicherheit zu einer zentralen logistischen Betriebsanforderung geworden ist, die sich auf Warenflüsse, Kapazitäten und finanzielle Stabilität auswirkt. Entdecken Sie, wie ein Sendungsverfolgungs-Kontrollturm wie MGS in dieser sich entwickelnden Landschaft kritische Resilienz bietet.
Wie sich dies auf die globale Lieferkette auswirkt
Die Transformation der Logistik zu einem Digital-First-Bereich bedeutet, dass die Integrität und Sicherheit von Informationssystemen nicht länger nur IT-Belange sind, sondern grundlegende operative Imperative. Wie die Quelle hervorhebt, führen digitale Ausfälle heute direkt zu greifbaren, physischen Störungen in der gesamten globalen Lieferkette. Dieser Paradigmenwechsel beeinflusst tiefgreifend, wie Güter bewegt werden, wohin sie bewegt werden, welche Kapazitäten für ihren Transport und ihre Lagerung zur Verfügung stehen und die Natur der täglichen Abläufe selbst.
Hinsichtlich der globalen Lieferketten-Flüsse kann ein Cyberangriff den komplexen Tanz der Warenbewegung augenblicklich zum Stillstand bringen. Stellen Sie sich vor, das Betriebssystem eines großen Hafens wird kompromittiert; Schiffe könnten nicht anlegen, Container könnten nicht ent- oder beladen werden, und Zollabfertigungsprozesse kämen zum Erliegen. Dies führt zu sofortigen Rückstaus, zwingt Schiffe, auf See zu warten oder zu alternativen, oft weniger effizienten Häfen umzuleiten. Ähnlich könnten, wenn das Dispositions- oder Flottenmanagementsystem eines großen Frachtführers kompromittiert wird, Lastwagen bewegungsunfähig werden, keine neuen Aufträge erhalten oder sogar ihre aktuellen Routen nicht navigieren können. Die digitalen Befehle, die diese physischen Bewegungen orchestrieren, sind nun anfällig, was bedeutet, dass eine digitale Störung zu einer weit verbreiteten physischen Lähmung führen kann, die den reibungslosen Warenfluss vom Ursprung zum Ziel erheblich behindert.
Die Auswirkungen auf die Routen sind gleichermaßen signifikant. Wenn wichtige Logistik-Hubs – seien es Häfen, Flughäfen oder große Distributionszentren – aufgrund eines Cybervorfalls unbrauchbar werden, werden etablierte Handelsrouten sofort unterbrochen. Verlader sind gezwungen, alternative Wege zu suchen, was oft längere Distanzen, zusätzliche Transitzeiten und potenziell komplexere intermodale Transfers mit sich bringt. Diese Umleitung ist nicht nur eine Unannehmlichkeit; sie kann Infrastrukturen belasten, die nicht für solche Mengen ausgelegt sind, neue Sicherheitsrisiken einführen und Lieferpläne erheblich verändern, was sich auf nachgelagerte Fertigungs- und Einzelhandelsoperationen weltweit auswirkt. Die digitalen Kartierungs- und Optimierungstools, die moderne Logistikrouten definieren, werden zu Schwachstellen, wenn sie kompromittiert werden, was zu Chaos auf den physischen Straßen und Meeren führt.
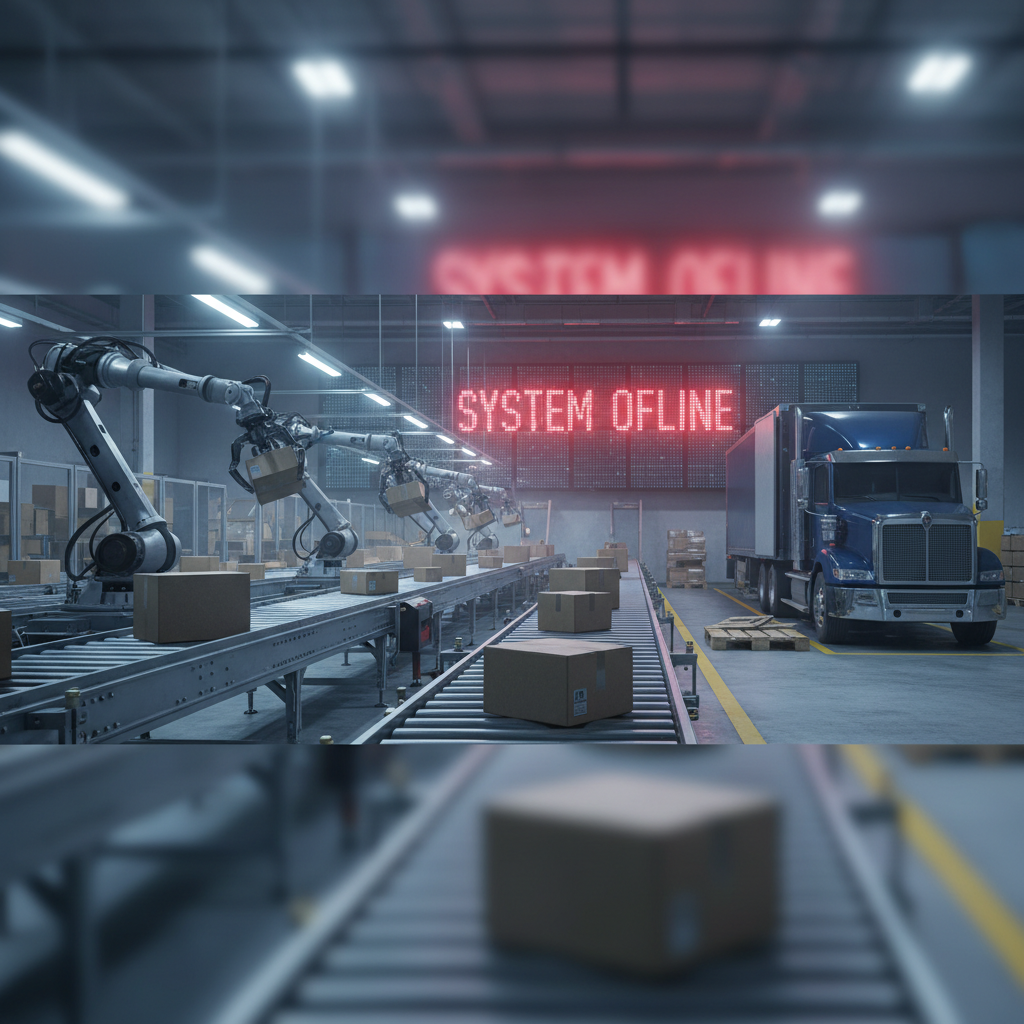
Die Kapazität innerhalb der globalen Lieferkette ist ebenfalls direkt bedroht. Moderne Lagerhäuser verlassen sich zunehmend auf automatisierte Systeme für Bestandsverwaltung, Kommissionierung, Verpackung und Sortierung. Ein Cyberangriff auf diese Systeme kann die operative Kapazität eines Lagers effektiv auf Null reduzieren, selbst wenn der physische Raum und die Ausrüstung intakt bleiben. Güter werden unzugänglich, können nicht verarbeitet oder versandt werden. Im Transportbereich können Fahrzeuge stillstehen, wenn die digitalen Systeme einer Flotte für Planung, Wartung oder Kraftstoffmanagement kompromittiert werden, wodurch die verfügbare Transportkapazität effektiv schrumpft. Diese künstliche Kapazitätsreduzierung, die durch digitale Schwachstellen statt durch physische Knappheit verursacht wird, schafft Engpässe und verschärft bestehende Ungleichgewichte zwischen Angebot und Nachfrage, was zu Verzögerungen und erhöhten Kosten auf breiter Front führt.
Schließlich sind die Operationen das Herzstück dieser Anfälligkeit. Jeder Schritt, von der Auftragserteilung und -bearbeitung über die Bestandsverwaltung, Frachtbuchung, Zollanmeldungen bis zur Zustellung auf der letzten Meile, ist heute digital vermittelt. Die "operative Angriffsfläche" umfasst nicht nur physische Vermögenswerte wie Lager und Flotten, sondern auch die Cloud-Anwendungen und Partnerverbindungen, die diese Prozesse erleichtern. Eine Sicherheitsverletzung in einer dieser digitalen Schichten kann die Datenintegrität gefährden, was zu falschen Lieferungen, fehlgeleiteter Fracht oder sogar zu vollständigen Betriebsstillständen führen kann. Die Fähigkeit, tägliche Logistikaufgaben auszuführen, hängt vollständig vom kontinuierlichen und sicheren Funktionieren dieser miteinander verbundenen digitalen Systeme ab, was Cybersicherheit zu einer nicht verhandelbaren Voraussetzung für operative Kontinuität und Effizienz macht.
Globale finanzielle Auswirkungen
Die allgegenwärtige Integration digitaler Systeme in jeden Aspekt der Logistik bedeutet, dass Cybersicherheitsausfälle tiefgreifende und weitreichende finanzielle Konsequenzen für alle Akteure im globalen Handel haben. Die Kostenimplikationen gehen über sofortige Wiederherstellungsbemühungen hinaus und beeinflussen Betriebskosten, Umsatzgenerierung und langfristige Marktstabilität.
Für Versender können die finanziellen Auswirkungen von cyberinduzierten Lieferkettenstörungen verheerend sein. Verzögerungen, die durch kompromittierte Systeme in Häfen, Lagern oder bei Spediteuren verursacht werden, führen direkt zu erhöhten Kosten wie Liege- und Standgeldern für festgehaltene Container. Um die Auswirkungen dieser Verzögerungen zu mindern, greifen Versender oft auf teurere beschleunigte Versandmethoden zurück, was die Gewinnmargen schmälert. Umsatzausfälle aufgrund von Lagerengpässen, die Unfähigkeit, Kundenverpflichtungen zu erfüllen, und potenzielle Strafen für verpasste Liefertermine können den Umsatzstrom und den Ruf eines Unternehmens erheblich schädigen. Über die direkten Kosten hinaus erhöht die Notwendigkeit, in widerstandsfähigere Lieferketten zu investieren, möglicherweise durch Diversifizierung der Lieferanten oder größere Sicherheitsbestände, die Betriebskosten. Auch die Versicherungsprämien für Lieferkettenunterbrechungsversicherungen dürften steigen, da Cyberrisiken immer häufiger und kostspieliger werden.
Spediteure, einschließlich Reedereien, Fluggesellschaften und Transportunternehmen, stehen vor erheblichen finanziellen Belastungen. Ein Betriebsstillstand aufgrund eines Cyberangriffs bedeutet Umsatzverluste durch eingestellte Dienste. Die unmittelbaren Kosten der Wiederherstellung sind immens und umfassen Ausgaben für IT-Forensik, Systemwiederaufbau, Rechtsberatung und PR-Bemühungen zur Bewältigung von Reputationsschäden. Während eines Ausfalls könnten Spediteure gezwungen sein, auf ineffiziente manuelle Prozesse zurückzugreifen, was die Betriebskosten und Personalkosten erheblich erhöht. Darüber hinaus könnten sie Haftungsansprüche von Versendern für verspätete oder beschädigte Güter erhalten, was die Rentabilität weiter schmälert. Die langfristigen Auswirkungen auf die Marke und das Vertrauen eines Spediteurs können zu einem Verlust zukünftiger Verträge und Marktanteile führen, was eine robuste Cybersicherheit zu einer existenziellen Investition statt einer diskretionären Ausgabe macht.
Die umfassenderen Auswirkungen auf den Handel im Allgemeinen sind gleichermaßen besorgniserregend. Weit verbreitete oder häufige Cyberstörungen können zu einer allgemeinen Verlangsamung der globalen Wirtschaftsaktivität führen, da die effiziente Bewegung von Gütern, die den modernen Handel untermauert, behindert wird. Dies kann sich in erhöhten Preisen für Verbraucher manifestieren, da höhere Logistikkosten die Lieferkette entlang weitergegeben werden. Darüber hinaus kann ein Mangel an Vertrauen in die Sicherheit der digitalen Handelsinfrastruktur neue Barrieren für die internationale Zusammenarbeit und Handelsabkommen schaffen. Nationen und Unternehmen könnten insularer werden und inländische Lieferketten gegenüber globalen bevorzugen, um die Exposition gegenüber Cyberrisiken zu reduzieren. Die Notwendigkeit erheblicher Investitionen in die Cybersicherheitsinfrastruktur in gesamten Handelsökosystemen, von Zollbehörden bis hin zu kritischen Transportinfrastrukturen, stellt eine neue und erhebliche Kostenbelastung dar, die letztendlich von der Weltwirtschaft getragen wird. Die finanzielle Stabilität ganzer Industrien hängt nun von ihrer Fähigkeit ab, anspruchsvollen digitalen Bedrohungen standzuhalten und sich schnell davon zu erholen.
Wie MGS helfen kann, das heutige globale Handelsumfeld zu navigieren
In einer Ära, in der digitale Schwachstellen zu physischen Lieferkettenstörungen führen können, wird ein robuster Sendungsverfolgungs-Kontrollturm wie MGS zu einem unverzichtbaren Werkzeug, um die Komplexität des globalen Handels zu navigieren. Während MGS Cyberangriffe nicht direkt verhindert, bietet seine Kernfunktion, die Bereitstellung von Echtzeit-End-to-End-Transparenz, kritische Fähigkeiten, die Betreibern helfen, effektiv auf die physischen Folgen digitaler Ausfälle zu reagieren und so die Resilienz und operative Kontinuität zu verbessern.
Eine der primären Möglichkeiten, wie MGS hilft, ist die frühe Erkennung von Anomalien. Wenn ein Cyberangriff die Systeme eines Logistikpartners beeinträchtigt, könnten die ersten physischen Manifestationen unerwartete Verzögerungen, Abweichungen von der Route oder ein plötzlicher Stillstand der Sendungsbewegung sein. Ein Kontrollturm wie MGS kann durch die kontinuierliche Verfolgung von Sendungen anhand geplanter Routen und Zeitpläne solche Abweichungen sofort kennzeichnen. Wenn beispielsweise die erwartete Ankunft eines Schiffes in einem Hafen plötzlich ohne offizielle Benachrichtigung verzögert wird oder wenn das GPS-Signal eines Lastwagens anzeigt, dass er ungewöhnlich lange stillsteht, kann MGS die Betreiber alarmieren. Dies ermöglicht eine proaktive Untersuchung, ob die Störung auf ein Routineproblem oder potenziell auf einen cyberinduzierten Betriebsausfall zurückzuführen ist, und verschafft wertvolle Zeit zum Reagieren.
Darüber hinaus ermöglicht MGS eine agile alternative Planung und Umleitung. Für den Fall, dass ein bestimmter Hafen, ein Lager oder ein Spediteur bekanntermaßen von einem Cybervorfall betroffen ist, liefert MGS die umfassenden Echtzeitdaten, die benötigt werden, um alle betroffenen Sendungen schnell zu identifizieren. Betreiber können diese Transparenz dann nutzen, um alternative Routen, Transportmittel oder sogar alternative Partner zu bewerten. Durch das Verständnis des genauen Standorts und Status jeder Sendung ermöglicht MGS eine schnelle Entscheidungsfindung, um Fracht umzuleiten, Kapazitäten neu zu buchen oder nachgelagerte Produktionspläne anzupassen, wodurch die Auswirkungen der Störung minimiert und der Warenfluss aufrechterhalten wird, selbst wenn dies über geänderte Kanäle geschieht.
Verbesserte Kommunikation und Verifizierung der Datenintegrität sind ebenfalls kritische Funktionen. Während eines Cybervorfalls könnten die primären Kommunikationskanäle eines kompromittierten Partners ausgefallen oder unzuverlässig sein. MGS kann als unabhängige, zentrale Drehscheibe dienen, um verifizierte Statusaktualisierungen an alle Beteiligten – Versender, Empfänger und andere Logistikpartner – zu übermitteln. Durch die Bereitstellung einer einzigen Quelle der Wahrheit für den Sendungsstatus hilft MGS, Informationen aus potenziell kompromittierten Systemen gegenzuprüfen und die Abhängigkeit von einem einzigen, anfälligen Datenstrom zu reduzieren. Diese unabhängige Transparenzschicht hilft, Vertrauen und Transparenz aufrechtzuerhalten, selbst wenn Teile der Lieferkette angegriffen werden.
Schließlich trägt MGS zur proaktiven Risikobewertung und Resilienz durch Transparenz bei. Durch die Aggregation und Analyse historischer Daten über Störungen, einschließlich solcher, die potenziell mit Cybervorfällen verbunden sind, kann MGS helfen, Partner, Routen oder Regionen zu identifizieren, die häufiger betrieblichen Ausfällen unterliegen. Diese datengesteuerte Erkenntnis ermöglicht es Organisationen, ihre Risikomanagementstrategien zu verfeinern, ihre Logistiknetzwerke zu diversifizieren und Cybersicherheitsinvestitionen dort zu priorisieren, wo die Schwachstellen am größten sind. Im Wesentlichen hilft MGS durch die Beleuchtung der gesamten Lieferkette Organisationen, ihre Exposition gegenüber digitalen und physischen Bedrohungen zu verstehen, wodurch sie in die Lage versetzt werden, robustere und reaktionsfähigere Lieferketten aufzubauen, die in der Lage sind, das heutige zunehmend volatile globale Handelsumfeld zu navigieren.
Nachfrage-Angebots-Analyse & Verbesserung
Die Aussage der Quelle, dass "digitale Ausfälle jetzt physische Konsequenzen nach sich ziehen", verändert die Dynamik von Angebot und Nachfrage in der globalen Logistik grundlegend. Traditionell wurden Lieferkettenstörungen oft auf physische Ereignisse wie Naturkatastrophen, Arbeitskämpfe oder Infrastrukturausfälle zurückgeführt. Nun führen digitale Schwachstellen eine neue, heimtückische Schicht potenzieller Angebotsbeschränkungen ein, selbst wenn physische Kapazitäten und Bestände theoretisch vorhanden sind.
Aus Angebotsperspektive können Cyberangriffe den Warenfluss künstlich drosseln. Wenn die automatisierten Systeme eines Lagers kompromittiert sind, können Waren nicht kommissioniert, verpackt oder versandt werden, wodurch das verfügbare Angebot effektiv auf Null reduziert wird, unabhängig von den physischen Lagerbeständen. Ähnlich kann ein Cyberangriff auf ein Transportnetzwerk verhindern, dass Waren vom Ursprung zum Ziel bewegt werden, was zu lokalen oder weit verbreiteten Engpässen führt. Dies bedeutet, dass selbst wenn die Produktionsleistung hoch und die Nachfrage stabil ist, das Versagen der digitalen Infrastruktur ein schweres Angebotsdefizit verursachen kann, das zu leeren Regalen, gestoppten Produktionslinien und unerfüllten Aufträgen führt. Dieser digital induzierte Angebotsschock ist besonders herausfordernd, da er unsichtbar sein kann, bis sich die physischen Konsequenzen manifestieren, was es schwierig macht, ihn mit traditionellen angebotsseitigen Metriken allein zu antizipieren und darauf zu reagieren.
Während Cyberangriffe die Nachfrage nicht direkt beeinflussen, können ihre Auswirkungen auf das Angebot indirekt Nachfragemuster beeinflussen. Längere Störungen und Unsicherheiten über zukünftige Lieferungen können Panikkäufe oder Hortungsverhalten bei Unternehmen und Verbrauchern auslösen. Wenn die Lieferung einer kritischen Komponente wiederholt durch digitale Ausfälle gefährdet wird, könnten Hersteller überbestellen, um Sicherheitsbestände aufzubauen, wodurch künstliche Nachfragespitzen entstehen, die ein bereits kompromittiertes Logistiknetzwerk zusätzlich belasten. Dies schafft einen Teufelskreis, in dem digitale Ausfälle das Angebot reduzieren, was zu Nachfragevolatilität führt, die dann ein fragiles System noch stärker unter Druck setzt.
Um diese Nachfrage-Angebots-Dynamik angesichts von Cyberbedrohungen zu verbessern, sind mehrere Verbesserungshebel entscheidend. Erstens ist Diversifizierung von größter Bedeutung, die über physische Lieferanten und Routen hinaus auch digitale Plattformen und Partner umfasst. Die Abhängigkeit von einem einzigen Softwareanbieter oder Cloud-Anbieter für kritische Logistikfunktionen führt zu einem Single Point of Failure, der katastrophale Lieferauswirkungen haben kann. Zweitens muss proaktive Investition in Cyber-Resilienz in die Betriebsplanung integriert werden, nicht nur in IT-Budgets. Dies umfasst nicht nur robuste Abwehrmaßnahmen, sondern auch redundante Systeme und umfassende Incident-Response-Pläne, die die Kontinuität der Versorgung priorisieren. Drittens wird Echtzeit-Transparenz, wie sie von Plattformen wie MGS geboten wird, entscheidend. Durch die Bereitstellung einer unabhängigen, umfassenden Ansicht des Sendungsstatus kann MGS schnell erkennen, wo die Versorgung durch digitale Ausfälle beeinträchtigt wird, und es den Betreibern ermöglichen, Ressourcen neu zuzuweisen, alternative Quellen zu finden oder realistische Lieferzeiten zu kommunizieren, um die Nachfrageerwartungen zu steuern. Schließlich ist die Entwicklung von Notfallplänen für den Betrieb in einer degradierten digitalen Umgebung unerlässlich. Dies könnte manuelle Backup-Prozesse für kritische Funktionen umfassen, um sicherzustellen, dass grundlegende Logistikoperationen fortgesetzt werden können, selbst wenn fortschrittliche digitale Systeme vorübergehend offline sind, wodurch der Warenfluss gesichert wird.
ROI-fokussierte Resilienz
Die Erklärung, dass "Cybersicherheit zu einer zentralen logistischen Betriebsanforderung geworden ist", weil "digitale Ausfälle jetzt physische Konsequenzen nach sich ziehen", verändert die Diskussion über Resilienzinvestitionen grundlegend. Sie positioniert Cybersicherheit nicht als Kostenfaktor, sondern als kritische Investition mit einem klaren, quantifizierbaren Ertrag in Form von vermiedenen Verlusten und aufrechterhaltener operativer Leistungsfähigkeit. Der ROI der Resilienz in diesem Kontext wird durch den Schutz gemessen, den sie vor den greifbaren, kostspieligen Störungen bietet, die aus digitalen Schwachstellen resultieren.
Die Investition in Cyber-Resilienz umfasst ein breites Spektrum von Maßnahmen. Dazu gehören robuste Cybersicherheitsinfrastrukturen (Firewalls, Intrusion Detection Systeme, Verschlüsselung), sichere Cloud-Anwendungen, regelmäßige Schwachstellenanalysen, Mitarbeiterschulungen zur Cyberhygiene, umfassende Incident-Response-Planung und die Implementierung fortschrittlicher Transparenzplattformen. Zum Beispiel trägt die Investition in einen sicheren, unabhängigen Sendungsverfolgungs-Kontrollturm wie MGS zur Resilienz bei, indem er eine unkompromittierte Sicht auf die Operationen bietet, selbst wenn die Systeme eines Partners kompromittiert werden. Diese Investitionen sind keine optionalen "Nice-to-haves" mehr, sondern wesentliche Bestandteile der Betriebsausgaben.
Das quantifizierte Risiko, vor dem diese Investitionen schützen, ist direkt mit den "physischen Konsequenzen" digitaler Ausfälle verbunden. Diese Risiken können in konkrete finanzielle Verluste übersetzt werden:
- Ausfallzeitenkosten: Ein größerer Cyberangriff kann den Betrieb in einem Hafen, Lager oder bei einem Spediteur zum Stillstand bringen. Die Kosten dieser Ausfallzeit können als verlorene Einnahmen pro Stunde/Tag plus laufende Fixkosten (Gehälter, Miete) berechnet werden, die weiterhin anfallen. Zum Beispiel könnte eine Hafenschließung Millionen pro Tag an verlorenem Handel und Liegegebühren kosten.
- Wiederherstellungs- und Sanierungskosten: Dazu gehören Ausgaben für spezialisierte IT-Forensik, Rechtsberatung, Systemwiederherstellung, Datenwiederherstellung und Öffentlichkeitsarbeit zur Bewältigung von Reputationsschäden. Diese Kosten können je nach Ausmaß der Verletzung schnell in die Zehn- oder Hundertmillionen gehen.
- Verlorene oder beschädigte Güter: Wenn automatisierte Bestandssysteme kompromittiert werden, könnten Güter falsch verwaltet, verloren oder sogar verdorben werden (z. B. wenn Temperaturkontrollsysteme betroffen sind). Der Wert des verlorenen Inventars stellt einen direkten finanziellen Verlust dar.
- Bußgelder und Strafen: Verpasste Liefertermine aufgrund cyberinduzierter Verzögerungen können vertragliche Strafen nach sich ziehen. Darüber hinaus sind Datenlecks oft mit erheblichen behördlichen Bußgeldern (z. B. DSGVO, CCPA) und potenziellen Prozesskosten verbunden.
- Reputationsschaden und verlorenes Geschäft: Die langfristigen Auswirkungen auf das Kundenvertrauen und die Markentreue sind schwer zu quantifizieren, können aber am schädlichsten sein. Ein Unternehmen, das für unzuverlässige Lieferketten aufgrund von Cyberproblemen bekannt ist, wird Marktanteile und zukünftige Verträge verlieren, was den Shareholder Value beeinträchtigt.
- Erhöhte Versicherungsprämien: Nach einem größeren Cybervorfall werden die Versicherungskosten für Cyberhaftpflicht- und Lieferkettenunterbrechungsversicherungen unweigerlich steigen, was zu zukünftigen Betriebskosten führt.
Der ROI für die Investition in Cyber-Resilienz ist daher die Differenz zwischen diesen potenziellen katastrophalen Verlusten und den Kosten für Prävention und Minderung. Wenn beispielsweise die Investition von 5 Millionen US-Dollar in verbesserte Cybersicherheit und eine Transparenzplattform einen Verlust von 50 Millionen US-Dollar durch einen größeren Betriebsstillstand verhindert, ist der ROI erheblich und klar. Es geht darum, bestehende Einnahmequellen zu schützen, Vermögenswerte zu sichern und die Geschäftskontinuität zu gewährleisten. Indem Organisationen verstehen, dass jeder Dollar, der für die Sicherung der digitalen Logistikinfrastruktur ausgegeben wird, die Wahrscheinlichkeit und die Auswirkungen physischer Störungen direkt reduziert, können sie einen überzeugenden Business Case dafür erstellen, Cybersicherheit als strategische Investition in operative Stabilität und langfristige Rentabilität zu behandeln.
Quelle: Logistics Viewpoints — https://logisticsviewpoints.com/2026/10/15/cybersecurity-has-become-a-core-logistics-operating-requirement/